Logiciel de conformité NIS2

Le logiciel qui dit quoi vérifier, objectif par objectif du Référentiel Cyber France

Auditool traduit chaque moyen du ReCyf en actions de contrôle et de mise en conformité, attribuées par rôle.

La directive fixe des objectifs de sécurité. Le Référentiel Cyber France propose des moyens d'y répondre et les deux n'ont pas la même force : l'objectif est obligatoire, le moyen ne l'est pas.

76 moyens de conformité vous concernent si vous êtes une entité importante, 152 si vous êtes essentielle. Pour chacun, nous écrivons ce qu'il faut vérifier et ce qu'il faut faire avec le rôle qui le porte.

Construit sur le Référentiel Cyber France (ReCyf) 2.5 du 17/03/2026.

Le traducteur ReCyf

Combien de moyens vous concernent, et ce qu'il y a derrière

Pas une vidéo de démonstration. Le référentiel réel, filtré sur votre régime, avec le travail d'auditeur qui va avec.

1Votre régime

Savoir si vous êtes concerné, et sous quel régime, relève du diagnostic d'éligibilité. Ce n'est pas notre métier et le service officiel le fait gratuitement.

Ouvrir MonEspaceNIS2

2Votre périmètre

3

Téléchargez vos 40 premières actions de conformité

Téléchargez en PDF les 10 moyens par lesquels nous conseillons de commencer, avec le raisonnement qui les priorise. Pour chacun, 4 actions concrètes deux de contrôle, deux de mise en conformité et le rôle qui les porte. De quoi lancer le chantier dès cette semaine.

Le produit

Ce que fait Auditool, selon ce que vous avez à faire

Trois usages, le même outil. Le premier est celui pour lequel il a été construit.
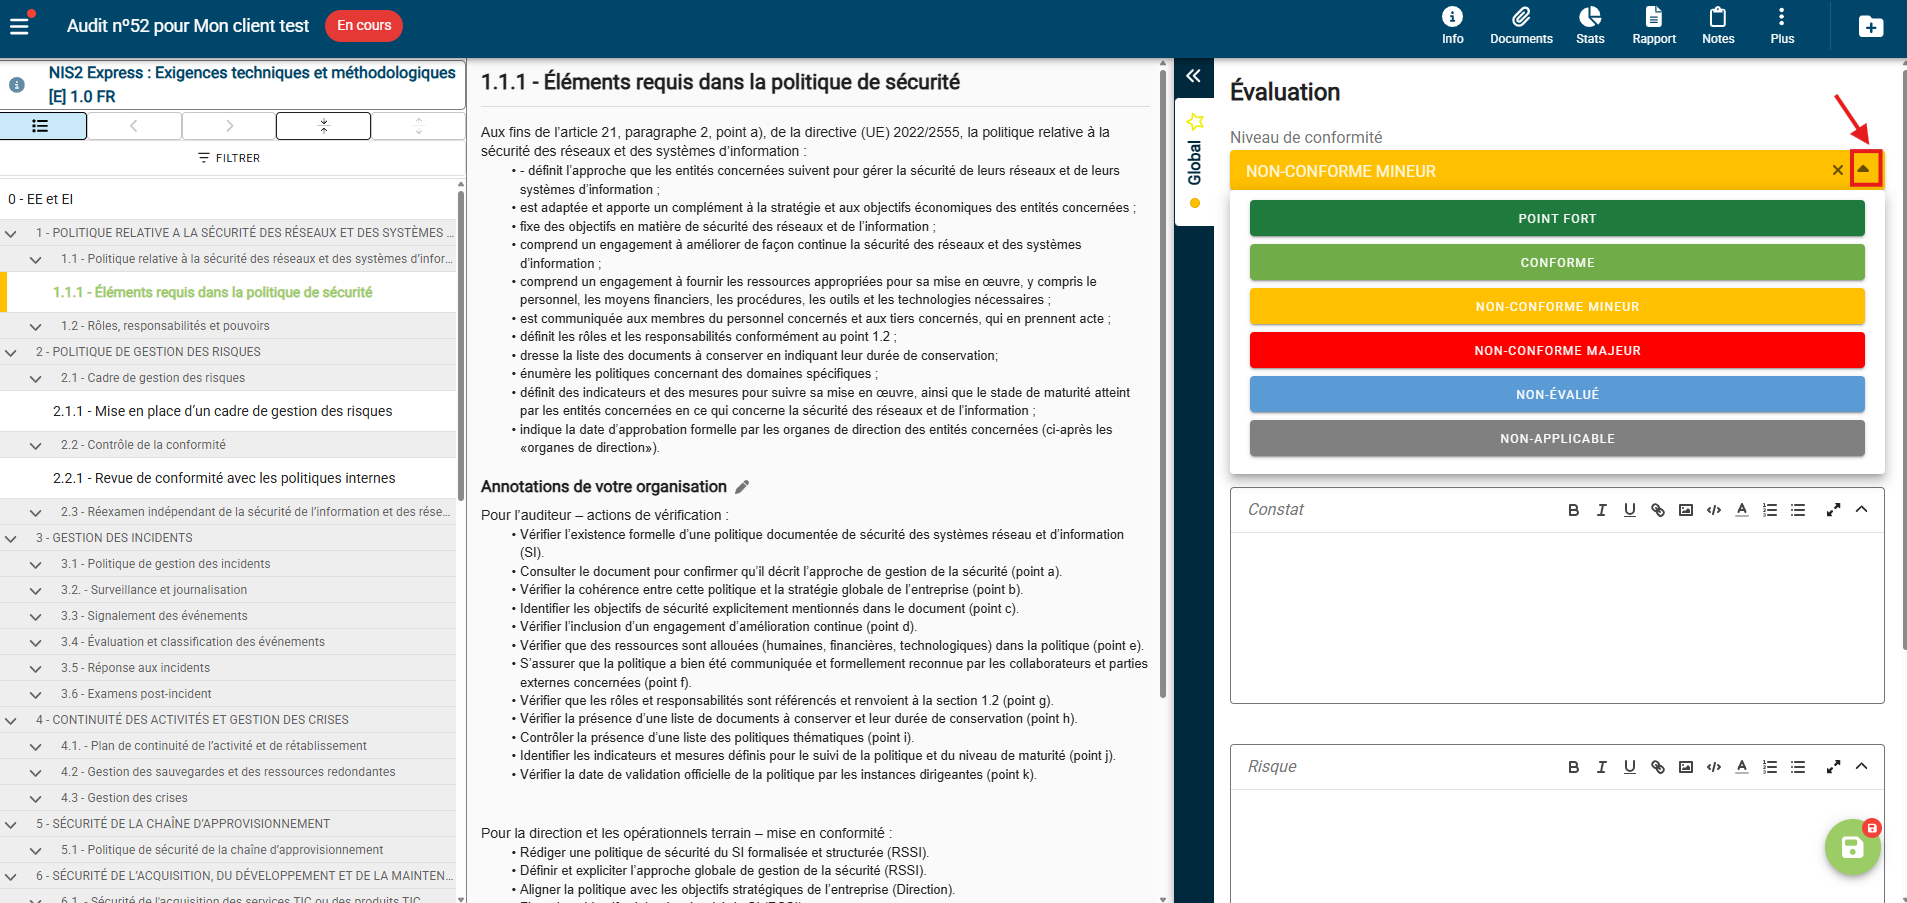
Espace de travail Auditool : référentiel à gauche, moyen sélectionné au centre, fiche d'évaluation à droite avec niveau de conformité, constat et risque

Si vous contrôlez

Mener votre audit NIS2

Des objectifs d'audit en risque métierDéclinés en campagnes, puis en audits. De quoi justifier une vague de contrôles devant un comité de direction.
L'espace de travail de l'auditeurRéférentiel à gauche, moyen au centre, fiche d'évaluation à droite : niveau de conformité, constat, risque, pièces, remédiation.
Une double note par moyenCe qu'il faut vérifier et ce qu'il faut faire, avec le rôle qui le porte. Rédigé par des auditeurs.
Les revuesLe même contrôle rejoué, chaque recommandation close ou reportée, et le taux qui évolue d'une revue à l'autre.
Les rapportsDOCX, PPTX ou XLSX sur vos modèles. Un moyen appliqué et tracé est un moyen dont vous pouvez vous prévaloir lors d'un contrôle.
Pentest et référentiels croisésAudits de type pentest, mise en correspondance entre référentiels, quatre rôles de permissions, partage par groupe.

Si vous mettez en place

Suivre ce qui reste à faire

Le plan d'actionCréé depuis les remédiations relevées pendant l'audit : un responsable, une échéance, une action décrite par ligne.
Les exportsTableur pour un interlocuteur sans compte, ou Asana, Jira et Microsoft Planner pour le suivi quotidien.
Les pièces attachées au moyenPas dispersées dans un partage de fichiers. Quand le questionnaire d'un donneur d'ordre arrive, vous savez où est la réponse.
Le StudioVous y déposez le constat et vos règles internes, il en produit un contenu de formation scénarisé. Le dépôt est manuel.

Si vous auditez un parc

Travailler sur plusieurs entités

Un registre d'auditésLeurs sites, et des tags de segmentation libres : type de prestataire, zone, priorité.
La duplication d'auditRejouer le même référentiel l'année suivante, ou passer d'une version à la suivante.
Le suivi transverseTous les plans d'action du portefeuille dans une vue, et le partage par groupe plutôt qu'un à un.

Dans tous les cas : chiffrement côté client, hébergement en France, SaaS ou sur vos serveurs.

« Auditool permet de gagner en efficacité dans la réalisation des audits et d'avoir des statistiques pertinentes permettant la couverture exhaustive des Plans d'Audit. »
Logo GCB Hicham W.Auditeur banque · GCB

« Cela a simplifié nos tâches, fait gagner beaucoup de temps, et l'ensemble a un rendu professionnel. Les référentiels sont faciles à créer. Le support est très professionnel. »
Logo iNNO Christophe D.Responsable audit sécurité · iNNO

« Jusqu'à présent, l'expérience avec Auditool a été très positive, avec un bon retour des utilisateurs. Les relations avec le service client ont également été très bonnes. »
Logo STEF Victor S.Chef de projets MOA · STEF

Essai gratuit

Démarrez votre essai gratuit d'Auditool

Sans carte bancaire, sans engagement accès complet pendant 7 jours.

  • +100 actions et contrôles de conformité NIS2
  • Des notes pour vous aider à comprendre et évaluer chaque exigence
  • Accès sandbox privé et illimité pendant 7 jours

Les bornes

Ce que le logiciel ne fait pas, et les questions qu'on nous pose vraiment

Suis-je obligé d'appliquer les moyens proposés par l'ANSSI ?

Non. L'objectif de sécurité est obligatoire, le moyen acceptable de conformité est proposé. Une entité qui applique le moyen peut s'en prévaloir lors d'un contrôle ; une entité qui fait autrement doit démontrer qu'elle atteint quand même l'objectif.

Entité essentielle ou importante qu'est-ce que ça change dans l'outil ?

Le nombre de moyens qui s'appliquent, que ReCyf encode moyen par moyen : le filtre de périmètre ne vous montre que les vôtres. Au-delà de l'outil, le régime détermine aussi votre mode de supervision et votre plafond de sanction.

Le logiciel m'enregistre-t-il auprès de l'autorité ?

Non. L'enregistrement et la mise à jour de vos informations se font sur le portail de l'autorité nationale. C'est une démarche administrative, pas un livrable d'audit.

Déclare-t-il mes incidents dans les délais ?

Non, et c'est important de le dire. La chaîne de notification a ses propres délais et son propre canal. Auditool sert à vérifier que votre dispositif de détection et de remontée existe et fonctionne, pas à s'y substituer le jour J.

Mon client me demande de prouver ma conformité NIS2. Que produit Auditool ?

Un état de vos contrôles, moyen par moyen, avec les pièces attachées et le plan d'action daté sur ce qui reste. Ce n'est pas une attestation personne ne peut vous en délivrer une.

ReCyf est public. Qu'est-ce que le logiciel ajoute ?

Le Référentiel Cyber France énonce les objectifs et les moyens. Il ne dit pas comment on les vérifie, ni qui fait quoi. Ce qu'on ajoute est le travail d'auditeur au-dessus les actions de contrôle et de mise en conformité, avec les rôles et l'outil pour le jouer, le suivre et le rejouer. Le texte reste gratuit, téléchargez-le sans nous.

J'ai déjà ISO 27001. Est-ce que ça me couvre ?

En partie, et le recoupement automatique existe gratuitement en logiciel libre ce n'est pas notre terrain. Ce qui manque après le recoupement, ce sont les moyens réellement nouveaux, et les écarts qui reviennent d'un audit à l'autre sans jamais se refermer. Ceux-là ne sont presque jamais techniques.

On a formé les dirigeants. C'est réglé ?

L'obligation est refermée, et c'est datable. Mais une formation faite n'est pas une règle appliquée : un taux de complétion à 70 % ne dit rien de ce qui se passe le jour où quelqu'un reçoit la mauvaise pièce jointe.

Combien coûte Auditool ?

La facturation se fait par utilisateur, avec un essai de 7 jours sans carte bancaire et sans engagement. Les référentiels de la bibliothèque sont inclus ; ce qui varie est le nombre d'auditeurs, le mode d'hébergement et les options d'administration.

La méthode

Par où on commence quand on n'a pas de fonction conformité

Le premier réflexe est de vouloir tout mesurer. C'est le bon réflexe, et c'est aussi celui qui bloque : un audit complet demande des semaines, et pendant ce temps vous n'avez rien à montrer.

1

Commencez par ce qui est déjà obligatoire : la formation

NIS2 la nomme dans son article 21, et elle vise explicitement les dirigeants — qui approuvent les mesures et peuvent en répondre. C'est la seule obligation du texte qui se referme en quelques semaines et qui laisse une trace datée.

2

Mesurez où vous en êtes, objectif par objectif

Chaque moyen de votre périmètre devient une question à laquelle on répond oui ou non, avec la pièce qui le prouve. Vous obtenez une photo datée, pas une impression.

3

Cherchez pourquoi l'écart existe

C'est l'étape que presque personne ne fait, et c'est elle qui décide de tout le reste. Un pare-feu mal configuré et une procédure que personne n'applique n'ont rien en commun — pourtant ils finissent dans le même plan d'action, avec la même échéance et le même résultat six mois plus tard.

4

Corrigez ce qui vient des personnes

Quand quelqu'un ne sait pas ce qu'on attend de lui, ou ne l'a jamais fait en vrai, un module de catalogue ne suffit pas. Vous déposez le constat et vos règles internes dans le Studio, et il en produit un contenu bâti sur ce cas-là.

5

Recontrôlez, et comparez

Le même contrôle, rejoué. Chaque recommandation est close ou reportée, et vous voyez le taux bouger d'une revue à l'autre. C'est la seule façon de savoir si la correction a tenu.

Un écart constaté

Ça part en plan d'action

C'est techniqueLe dispositif n'est pas en place, ou pas correctement.
C'est organisationnelLa procédure n'existe pas, ou pas sous une forme utilisable.

Ça se referme par la compétence

La personne ne sait pasElle ignore ce qu'on attend d'elle à ce moment-là du processus.
Elle sait, mais ne l'a jamais faitAucun cas réel rencontré, aucun réflexe installé.

Ça ne se referme ni par l'un ni par l'autre

Elle ne peut pasElle sait, elle voudrait — mais ni le temps, ni les moyens, ni des objectifs compatibles. C'est un arbitrage de direction, pas un sujet de formation.

La dernière colonne est celle qui compte le plus. Un éditeur qui vous vend de la formation sur un écart d'empêchement vous vend du vide — et se disqualifie sur tout le reste.

Un logiciel de conformité NIS2, concrètement

Auditool est un logiciel d'audit. Pas une plateforme de pilotage de la conformité, pas un outil de déclaration réglementaire un outil pour construire une campagne de contrôle, la jouer, en tirer un plan d'action et le rejouer l'année suivante.

Ce qui le distingue n'est pas la mécanique, qui existe ailleurs. C'est ce qu'il y a dedans : le Référentiel Cyber France découpé objectif par objectif, et pour chaque moyen acceptable de conformité, une double note rédigée par des auditeurs ce qu'il faut vérifier d'un côté, ce qu'il faut mettre en place de l'autre, avec le rôle qui le porte.

Mener un audit de conformité NIS2

Un audit NIS2 commence par une question à laquelle le texte ne répond pas : sur quoi exactement va-t-on regarder ? La directive énumère dix mesures de gestion des risques. Ce n'est pas un questionnaire d'audit, c'est une liste d'intentions.

ReCyf comble ce vide. Chacun des 20 objectifs de sécurité se décline en moyens acceptables de conformité, et chaque moyen porte sa référence, son régime d'application et son énoncé. C'est à ce niveau-là qu'un contrôle se formule et qu'une pièce se demande.

Dans Auditool, la campagne se construit à partir d'un objectif d'audit exprimé en risque métier éviter l'interruption de la chaîne logistique sur compromission d'un prestataire et non en numéro d'article. Sur un audit de maturité, la logique est la même à une nuance près : on ne cherche pas à conclure conforme ou non conforme, on cherche à situer, et l'écart entre deux revues devient l'indicateur.

Un outil de conformité NIS2 pour le RSSI

Le RSSI n'est pas l'auditeur. Il est le plus souvent celui à qui on demande des comptes, et celui qui doit obtenir des autres qu'ils fassent le travail. C'est à lui que sert la partie la moins spectaculaire de l'outil : le plan d'action, où chaque écart devient une ligne avec un responsable, une échéance et une action décrite. Pour le comité de direction, le rapport se génère sur vos modèles une consolidation interne, qui alimente vos obligations déclaratives sans les remplacer.

Tarifs

Auditool se facture par utilisateur, avec un essai de 7 jours sans carte bancaire et sans engagement. Les référentiels de la bibliothèque sont inclus ; ce qui varie, c'est le nombre d'auditeurs, le mode d'hébergement SaaS ou sur vos serveurs et les options d'administration. Voir les tarifs.

Déploiement, intégrations et sécurité des données

Les données d'audit sont chiffrées côté client, avec la clé personnelle de chaque utilisateur y ayant accès, et un mode de récupération organisationnel. L'hébergement est en France. Les droits se gèrent par rôle administrateur, superviseur, auditeur, lecteur et les audits se partagent par utilisateur ou par groupe. Côté intégrations : Asana, Jira, Microsoft Planner et Agile Risk Manager, plus l'import et l'export en tableur à chaque étape.

Les autres référentiels disponibles

La bibliothèque ne se limite pas à ReCyf : le règlement DORA, l'ISO 27001, le guide d'hygiène de l'ANSSI et une série de guides techniques et vous pouvez y créer vos propres référentiels internes. Un moyen de ReCyf peut être rapproché d'une exigence ISO 27001 équivalente, ce qui évite de la ré-auditer de zéro. Ce rapprochement se fait moyen par moyen, à la main : c'est un travail d'annotation, pas un moteur. Si votre sujet est le secteur financier plutôt que NIS2, voir conformité DORA.