Votre panier est vide.

Auditool · DORA pour les fintechs
Ce que DORA demande à votre fintech, exigence par exigence
Choisissez votre statut et voyez lesquelles des 117 exigences du référentiel DORA d'Auditool vous concernent.
Règlement (UE) 2022/2554, applicable depuis le 17 janvier 2025.
Le simulateur DORA
Étape 1Quel est votre statut ?
Exemption, agrément simplifié, éditeur de logiciel : les autres cas courants dans le simulateur.
Ils nous font confiance
Le simulateur DORA
Combien d'exigences vous concernent, et lesquelles
Le référentiel d'Auditool filtré sur votre statut et votre taille, avec un exemple complet d'exigence.
117
exigences dans le référentiel. Choisissez votre statut pour voir celles qui vous concernent.
Ventilation par pilier de DORA
Afficher la liste des exigences qui vous concernent
Décompte indicatif, établi sur le référentiel DORA d'Auditool (version 1.2) et le texte officiel du règlement relu le 6 octobre 2026. Il ne remplace pas une analyse juridique de votre statut.
Ce qu'il y a derrière, pilier par pilier
Les articles qui vous concernent. Pour le registre d'informations (article 28, paragraphe 3), un exemple complet montre ce que le référentiel propose à l'auditeur et aux équipes.
À télécharger
Les 40 actions DORA à traiter en premier, en PDF
Elles viennent de 10 exigences de gouvernance, de gestion du risque informatique et de sécurité.
- 20 actions de vérification, avec les preuves que l'auditeur attend
- 20 actions de mise en conformité, ce que les équipes mettent en place avec la fonction responsable
- Rédigé par June Factory et son comité d'experts techniques


1 / 3
Le référentiel
Comment nous avons construit ce référentiel
- 1Le texte
Le règlement (UE) 2022/2554, lu article par article, et des rapports de référence sur l'audit interne.
- 2La traduction
June Factory et son comité d'experts techniques donnent à chaque exigence un titre court et sa référence d'article et de paragraphe (28.3 = article 28, paragraphe 3).
- 3Les actions
Chaque exigence est déclinée en actions de vérification et de mise en conformité, avec la fonction qui s'en charge.
La méthode
Par où commencer quand DORA arrive sur un bureau déjà plein
Vouloir tout traiter d'un coup bloque : un chantier complet demande des semaines, et pendant ce temps vous n'avez rien à montrer. Mieux vaut avancer dans le bon ordre.
1
Partez de votre statut
C'est lui qui fixe le régime. La taille n'intervient qu'ensuite, pour écarter ou alléger certaines exigences.
2
Commencez par l'organe de direction
Il est responsable de la mise en œuvre de toutes les dispositions du cadre de gestion du risque lié aux TIC, il alloue le budget, et ses membres se forment régulièrement (article 5, paragraphes 2 et 4).
3
Mesurez, exigence par exigence
Chaque exigence reçoit un niveau de conformité, avec la pièce qui le justifie.
4
Cherchez pourquoi l'écart existe
Un contrat sans clause d'audit et une procédure que personne n'applique ne se corrigent pas de la même façon, même s'ils finissent dans le même plan d'action.
5
Recontrôlez
Rejouez le même contrôle et regardez ce qui a été clos. C'est la seule façon de savoir si la correction a tenu.
Le produit
Ce que fait Auditool, selon ce que vous avez à faire
Auditool est le logiciel d'audit de conformité de June Factory. Il sert à construire une campagne de contrôle, la mener, en tirer un plan d'action et la refaire l'année suivante.
Auditool
Chiffrement côté client, hébergement en France.
Pour contrôler
- Deux annotations par exigenceCe qu'il faut vérifier et ce qu'il faut faire, avec le rôle responsable, élaborées par June Factory.
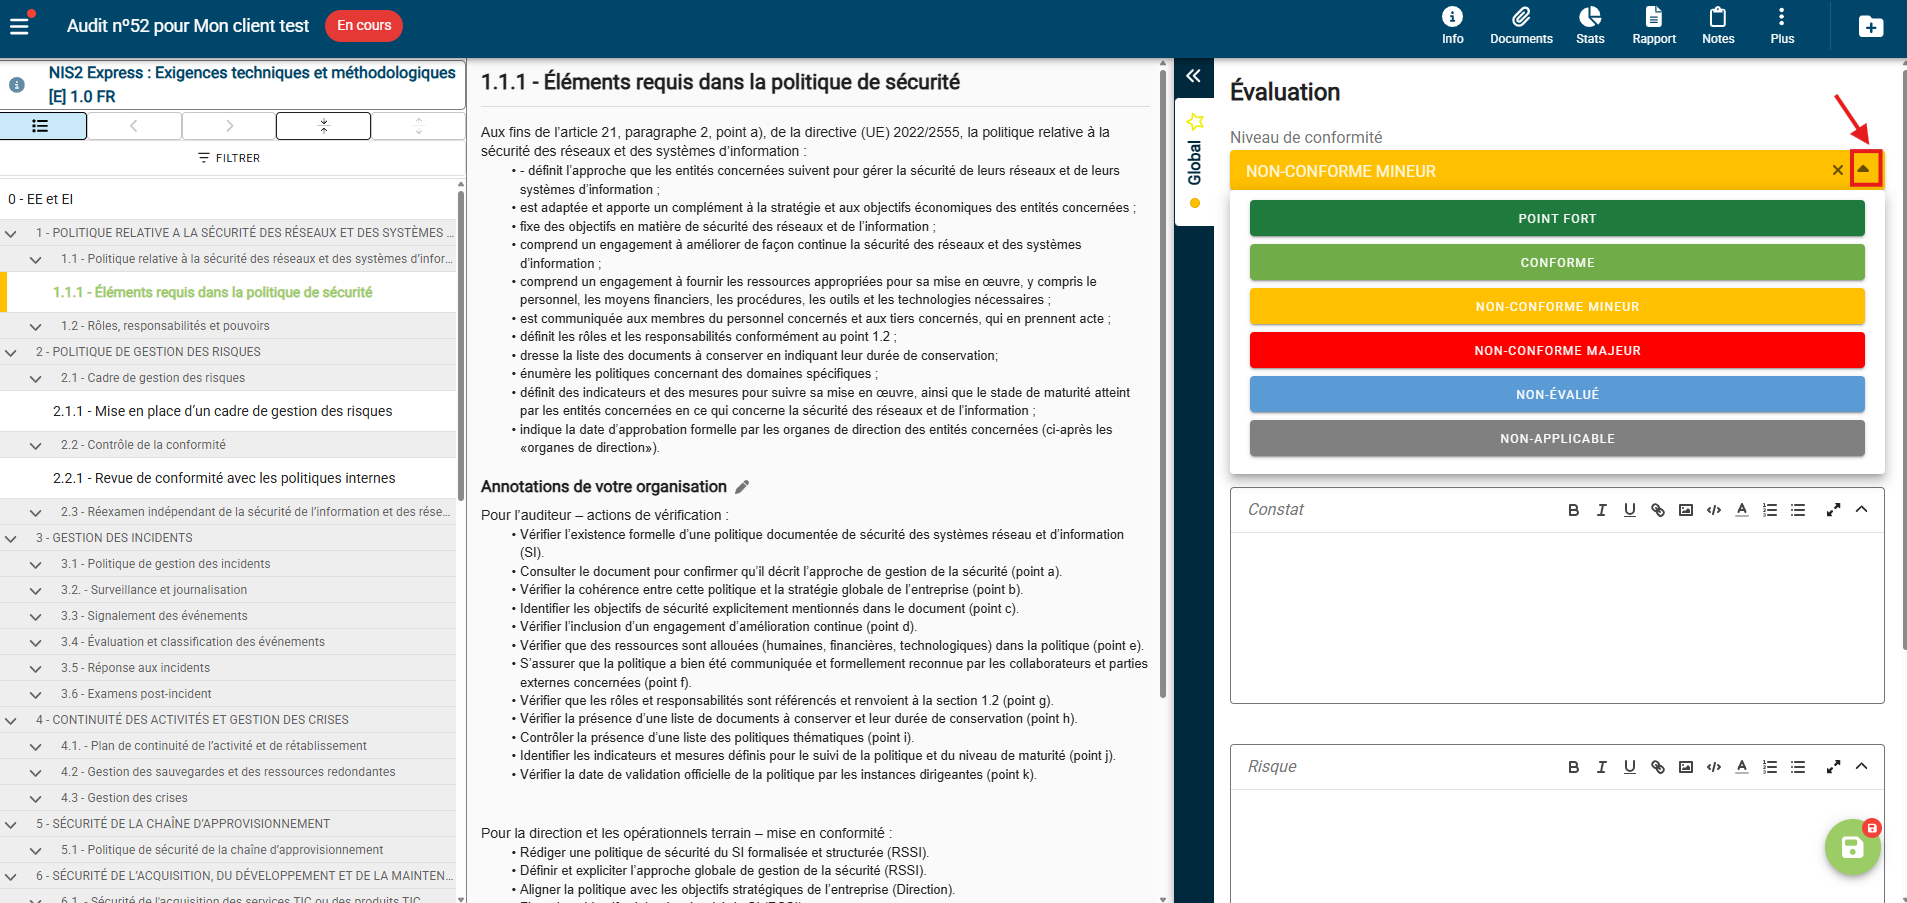
- L'espace de travail de l'auditeurRéférentiel, exigence et fiche d'évaluation côte à côte : niveau de conformité, constat, risque, pièces, remédiation.
- Les revuesLe même contrôle rejoué, chaque recommandation close ou reportée, et le taux qui évolue d'une revue à l'autre.
Pour mettre en place
- Le plan d'actionCréé depuis les remédiations relevées pendant l'audit, avec un responsable, une échéance et une action par ligne.
- Les rapports et les exportsDOCX, PPTX ou XLSX sur vos modèles, et Asana, Jira ou Microsoft Planner pour le suivi quotidien.
Les limites
Ce qu'Auditool ne fait pas, et les questions qu'on nous pose
Nonil ne remet pas votre registre d'informations à l'autorité.
Nonil ne déclare pas vos incidents majeurs à votre place.
Nonil ne réalise pas de test de pénétration fondé sur la menace.
Nonson référentiel ne couvre pas les normes techniques (RTS et ITS), seulement le règlement.
Nous sommes agréés mais petits. Le cadre simplifié s'applique-t-il ?
Tout dépend de votre agrément. Sous agrément complet, vous restez au régime complet. Le cadre simplifié de l'article 16 vise notamment les établissements de paiement et de monnaie électronique exemptés en vertu des directives sur les services de paiement et sur la monnaie électronique. En France, l'ACPR (Autorité de contrôle prudentiel et de résolution) délivre aussi un agrément simplifié sous plafond d'activité (articles L. 522-11-1 et L. 526-19 du Code monétaire et financier). Dans ce cas, le cadre simplifié peut s'appliquer, faites-le confirmer par votre conseil. La taille, elle, ne change pas le régime. Une microentreprise voit 13 exigences du référentiel tomber, 7 s'alléger et 1 s'ajouter (des tests adaptés à sa taille).
Que fait Auditool pour notre registre d'informations ?
La remise passe par le canal de votre autorité compétente. Auditool sert à vérifier que le registre existe, qu'il couvre tous vos accords de services TIC, qu'il distingue ce qui soutient des fonctions critiques et qu'il se tient à jour, pièces à l'appui.
Et pour nos incidents majeurs ?
La déclaration a ses propres délais et son propre canal. Auditool sert à vérifier que votre processus de gestion, de classification et de déclaration des incidents existe et fonctionne, pas à s'y substituer le jour J.
Devons-nous faire un test de pénétration fondé sur la menace ?
Seulement si votre autorité compétente vous désigne (article 26, paragraphe 8). Les entités du cadre simplifié et les microentreprises en sont écartées par l'article 26, paragraphe 1. Le simulateur compte donc à part les 11 exigences qui en dépendent.
Le partage d'informations sur les cybermenaces est-il obligatoire ?
Non. L'article 45 dit que les entités financières « peuvent » échanger ces informations. La seule obligation vient si vous adhérez à un dispositif de partage : le notifier à votre autorité, à l'adhésion comme à la sortie.
Nous éditons un logiciel pour des fintechs. DORA nous concerne-t-il ?
Vous n'êtes pas une entité financière au sens de DORA, mais un prestataire tiers de services TIC (article 2). DORA vous atteint par vos clients : les clauses minimales de l'article 30 dans vos contrats, leurs droits d'accès, d'inspection et d'audit sur les services qui soutiennent des fonctions critiques ou importantes, et les conditions de votre participation à leurs programmes de sensibilisation. Une surveillance directe ne s'ouvre que si vous êtes désigné prestataire critique (article 31).
Pour aller plus loin
DORA pour une fintech, concrètement
Le règlement (UE) 2022/2554 s'applique depuis le 17 janvier 2025. Son article 2 liste les entités concernées, et les fintechs régulées y sont presque toutes : établissements de paiement, prestataires de services d'information sur les comptes, établissements de monnaie électronique, prestataires de services sur crypto-actifs agréés au titre du règlement MiCA, prestataires de services de financement participatif.
DORA et établissement de paiement
Sous agrément complet, un établissement de paiement relève du régime complet : 81 exigences du référentiel Auditool, 69 s'il est une microentreprise. Le cas de l'agrément simplifié de l'ACPR est traité dans les questions plus haut. Le simulateur détaille ce que le cadre simplifié change.
DORA et établissement de monnaie électronique
Comme pour l'établissement de paiement, l'agrément complet vous place au régime complet. L'agrément simplifié existe aussi pour la monnaie électronique (article L. 526-19 du Code monétaire et financier), et le régime DORA qui en découle est, là aussi, à faire confirmer par votre conseil. Attention à un faux ami. Une activité exclue du champ de ces directives, comme un réseau limité, relève de ce que l'ACPR appelle une exemption d'agrément. Elle ne fait pas de vous un établissement exempté au sens de ces directives.
DORA et prestataires de services sur crypto-actifs
Les prestataires de services sur crypto-actifs agréés en vertu du règlement MiCA figurent dans la liste de l'article 2, comme les émetteurs de jetons se référant à un ou des actifs (une catégorie de jetons définie par MiCA). L'article 16 ne les vise pas : régime complet, avec les seuls allègements prévus pour une microentreprise.
Le registre d'informations
C'est l'article 28, paragraphe 3 : un registre de tous les accords contractuels portant sur des services TIC fournis par des prestataires tiers, tenu au niveau de l'entité et aux niveaux sous-consolidé et consolidé, en distinguant ce qui soutient des fonctions critiques. Le simulateur, plus haut, détaille ce qu'un auditeur y contrôle et ce que les équipes mettent en place.
Tarifs
Auditool se facture par licence annuelle, nominative ou partagée. Voir les tarifs.
Les autres pages DORA et NIS2
Pour parcourir les actions en accès libre, voir DORA, 100 actions de conformité. Si votre sujet est la directive NIS2, voir le logiciel de conformité NIS2.
Essai gratuit
Testez Auditool sur votre périmètre DORA
Un référentiel DORA est disponible dans l'espace d'essai.
- 7 jours, sans carte bancaire
- Sans engagement